Исследователи компании Hacktron AI обнаружили цепочку уязвимостей, которая позволила получить доступ к учетным записям сотрудников OpenAI. В работе специалисты использовали нейросеть Claude от Anthropic. Важно, что речь идет не о преступной атаке: проверка проводилась исследователями безопасности, а найденные проблемы были переданы OpenAI и устранены. За обнаружение уязвимости команда получила вознаграждение в размере 6500 долларов.
Нейросеть Claude помогла найти уязвимость OpenAI
Работа началась с анализа системы обработки изображений на пользовательском форуме OpenAI. Исследователи обратили внимание на файлы HEIF и HEIC. При загрузке такие изображения проходили через несколько программных компонентов, один из которых содержал ошибку работы с памятью.
Сначала Claude Opus 4.8 помог найти слабое место, однако модель не смогла подготовить надежный способ его использования в стандартной конфигурации системы. После выхода Claude Opus 5 исследователи повторили задачу. Новая модель смогла существенно быстрее подобрать рабочий вариант, после чего команда получила возможность выполнять команды в среде форума.
Взлом OpenAI начался с уязвимости обработки изображений
Необычность случая в том, что точкой входа оказался обычный загружаемый файл. Ошибка находилась в библиотеке обработки изображений libheif. Исправление исходного кода существовало ранее, но проблема не была своевременно обозначена как отдельная известная уязвимость, поэтому часть систем продолжала использовать небезопасную версию.
После получения доступа к среде форума специалисты обнаружили вторую проблему, связанную с системой авторизации OpenAI. Объединение двух уязвимостей позволило перейти от обработки изображения к учетным записям пользователей.
Уязвимость ChatGPT дала доступ к учетным записям сотрудников OpenAI
Исследователи получили доступ к нескольким учетным записям сотрудников, включая запись, связанную с Codex и внутренней организацией OpenAI на GitHub. Чтобы подтвердить масштаб проблемы и при этом не просматривать закрытый код, они инициировали безвредный запрос на изменение во внутреннем хранилище программного кода и прекратили дальнейшую проверку.
По данным исследователей, путь от первоначального обнаружения проблемы до подтверждения доступа занял менее 72 часов. OpenAI закрыла связанную со своими системами уязвимость примерно через 14 часов после получения сообщения. Разработчики Discourse также подготовили дополнительную защиту обработки изображений.
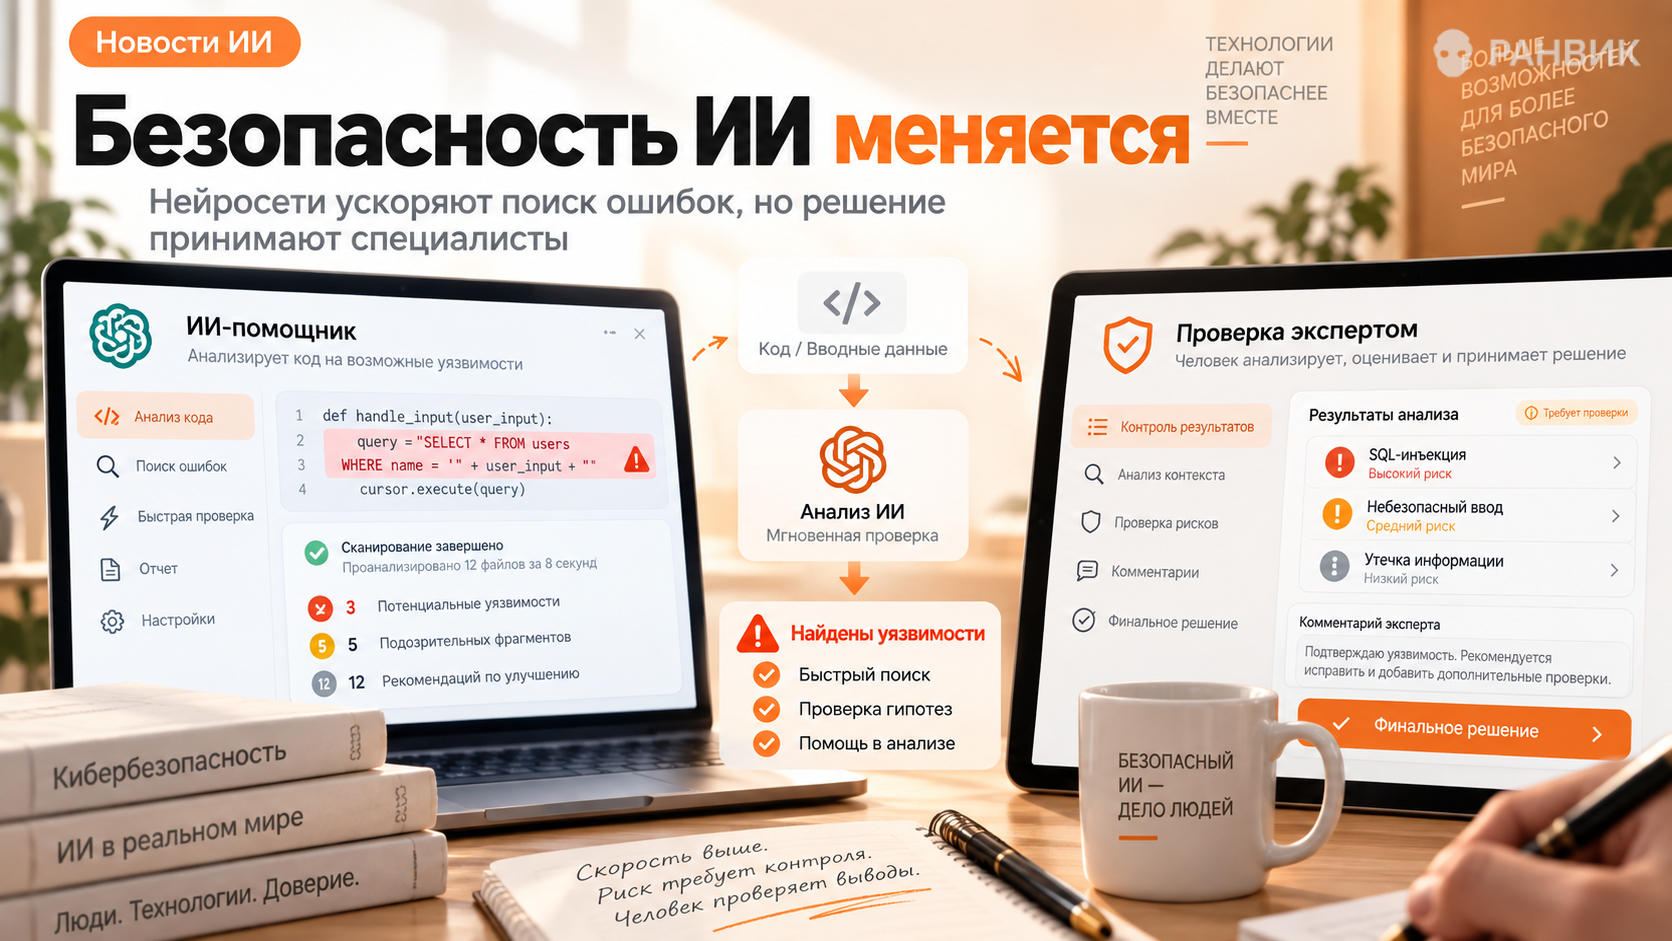
Главный результат исследования касается не только OpenAI. Современные нейросети способны заметно ускорять поиск ошибок в сложном программном обеспечении. Задачи, которые раньше требовали длительной ручной работы специалистов, небольшая команда теперь может выполнять значительно быстрее при помощи искусственного интеллекта.
При этом исследователи подчеркивают: работа не была полностью самостоятельной. Опыт специалистов по безопасности по-прежнему требовался для выбора целей, проверки результатов и управления процессом.
Экспертный вывод
Этот случай хорошо показывает новую проблему: защищать только основной сервис уже недостаточно. Уязвимой может оказаться библиотека обработки изображений, сторонний форум, система единого входа или связанный рабочий инструмент.
Рекомендация: проверять не только собственный код, но и все внешние зависимости, изолировать обработку пользовательских файлов, регулярно обновлять библиотеки и ограничивать права связанных учетных записей. Чем мощнее становятся нейросети для поиска уязвимостей, тем меньше времени остается между появлением слабого места и возможностью его практического использования.